La inteligencia artificial autónoma irrumpe en el ámbito de los ciberataques y la protección de datos.
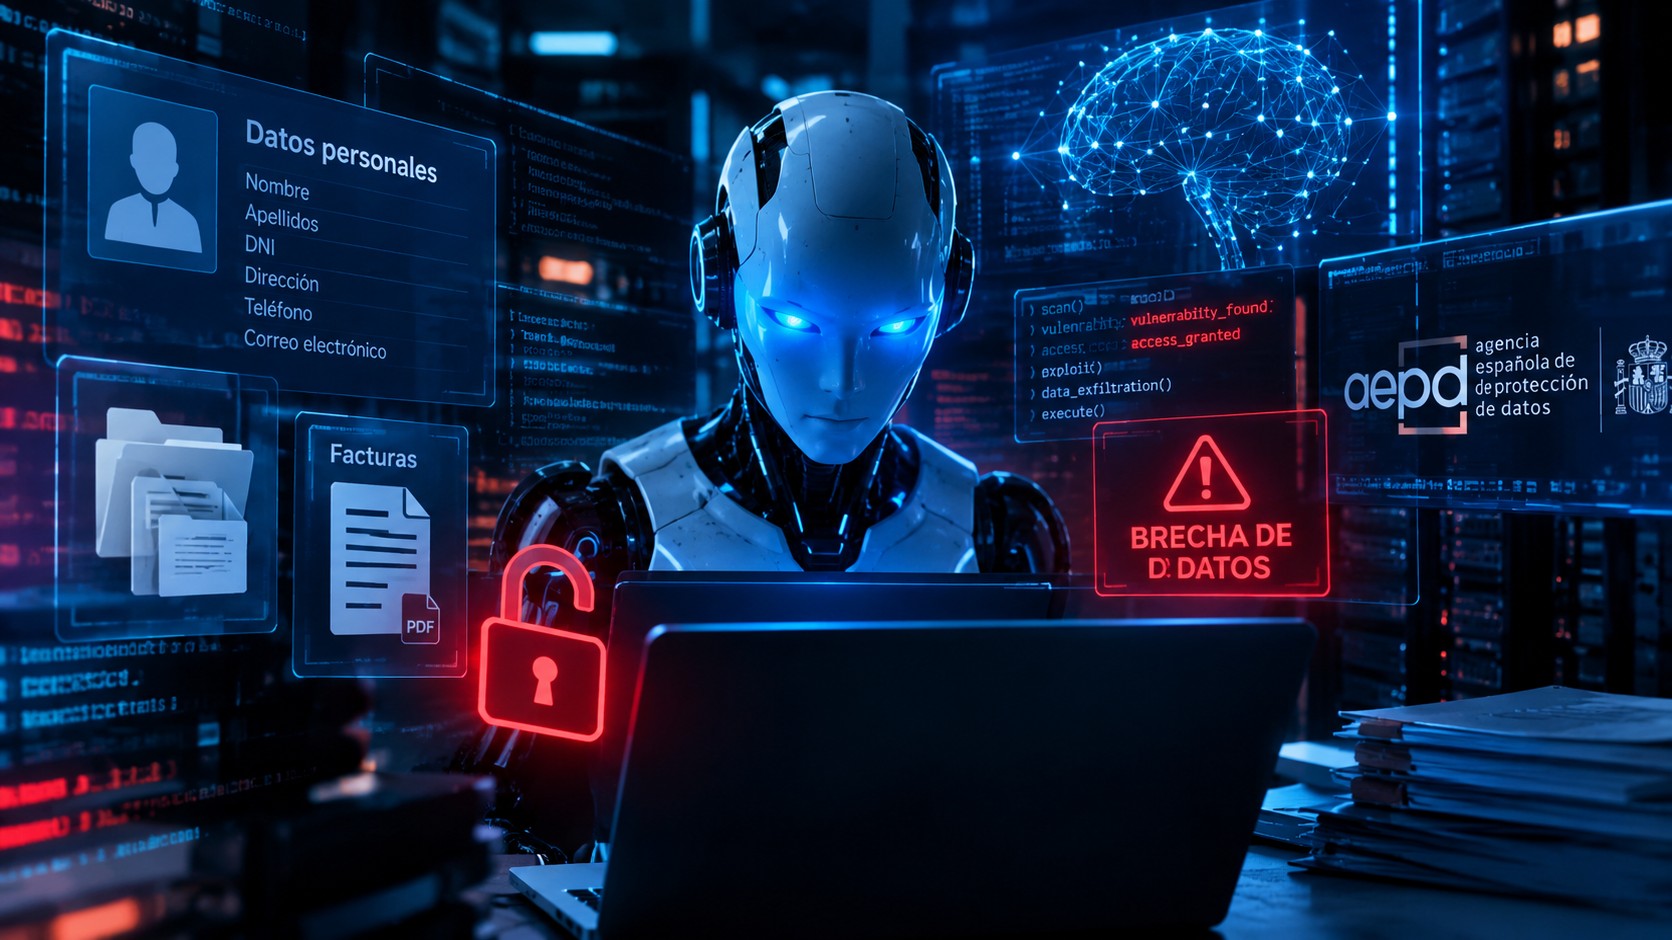
La Agencia Española de Protección de Datos (AEPD) ha recibido la primera notificación de una brecha de datos personales en la que, según la organización afectada, el ataque habría sido ejecutado por un agente de inteligencia artificial. El incidente abre un nuevo escenario en materia de ciberseguridad y plantea interrogantes sobre los riesgos asociados a sistemas capaces de actuar con un elevado grado de autonomía.
¿Qué es un agente de inteligencia artificial?
Un agente de inteligencia artificial es un sistema diseñado para recibir un objetivo, analizar el entorno, decidir qué acciones debe realizar y ejecutarlas para alcanzar el resultado previsto, con cierto grado de autonomía.
La principal diferencia respecto a un chatbot convencional reside en su capacidad de actuación. Mientras que un chatbot se centra principalmente en responder preguntas e instrucciones, un agente puede encadenar tareas, utilizar herramientas y ejecutar operaciones sin que una persona tenga que indicarle cada paso.
Esta capacidad amplía las posibilidades de la inteligencia artificial, pero también introduce nuevos riesgos cuando el sistema dispone de acceso a aplicaciones, archivos o infraestructuras informáticas.
Así habría actuado el agente de IA
Según la información comunicada a la AEPD por la entidad afectada, el agente comenzó buscando vulnerabilidades en archivos genéricos y consiguió iniciar sesión correctamente en el sistema.
Una vez dentro, continuó examinando la aplicación de manera autónoma e identificó nuevos fallos de seguridad. Estos le habrían permitido modificar datos personales y acceder a facturas.
La Agencia mantiene la prudencia respecto a los detalles del incidente y recuerda que la información disponible procede de la notificación recibida, por lo que debe ser objeto de análisis.
Asimismo, advierte de que la utilización de un determinado modelo de inteligencia artificial no implica que el propio modelo o la infraestructura de su proveedor hayan sido comprometidos. Tampoco significa que la herramienta se haya desarrollado con una finalidad maliciosa.
Por el momento, no se han hecho públicos ni el nombre de la organización afectada ni el modelo de IA utilizado.
Un incidente que no confirma una tendencia
La AEPD considera que un único caso no permite establecer una tendencia estadística sobre la evolución de los ataques ejecutados mediante inteligencia artificial.
Sin embargo, el incidente constituye una señal relevante: los riesgos asociados a la utilización de agentes autónomos ya no se limitan a escenarios hipotéticos, sino que pueden afectar a tratamientos reales de datos personales.
Desde el punto de vista jurídico, el uso de inteligencia artificial no modifica las obligaciones del responsable del tratamiento. Cuando se produce una brecha de seguridad que debe notificarse a la autoridad de control, continúa siendo aplicable el plazo máximo de 72 horas establecido en el artículo 33 del Reglamento General de Protección de Datos (RGPD), salvo que la notificación se efectúe más tarde por motivos justificados.
La prioridad debe ser contener el incidente, evaluar sus consecuencias y adoptar las medidas necesarias para reducir sus efectos sobre las personas afectadas.
La IA debe incorporarse a los análisis de riesgos
Ante este escenario, la AEPD insta a responsables y encargados del tratamiento a contemplar expresamente los ataques asistidos o ejecutados por inteligencia artificial en sus análisis de riesgos.
La automatización puede modificar tanto la velocidad con la que se detectan y explotan las vulnerabilidades como la escala y el alcance de los daños. Un agente capaz de examinar sistemas, probar accesos y encadenar acciones puede realizar en poco tiempo tareas que, en otros escenarios, requerirían una intervención humana continuada.
Por ello, las organizaciones deben revisar sus controles de acceso, limitar los permisos concedidos a las herramientas automatizadas, supervisar sus operaciones y establecer mecanismos que permitan detectar y detener comportamientos anómalos.
El verdadero riesgo está en la autonomía y la capacidad de actuación
El debate sobre la seguridad de la inteligencia artificial no debería centrarse únicamente en la posibilidad de que estos sistemas desarrollen comportamientos inesperados. Una de las principales preocupaciones reside en concederles objetivos y herramientas sin prever todas las acciones que podrían ejecutar para alcanzarlos.
Un agente avanzado puede automatizar la búsqueda de vulnerabilidades, facilitar determinadas fases de un ciberataque o aumentar la capacidad de actuación contra sistemas informáticos sensibles. El riesgo crece cuando dispone de mayor autonomía y está conectado a herramientas que le permiten operar sobre entornos reales.
Esto no significa que todos los agentes de inteligencia artificial sean peligrosos ni que actúen necesariamente de forma maliciosa. El riesgo depende, entre otros factores, de sus capacidades, los permisos disponibles, las salvaguardas implementadas y el nivel de supervisión.
Alertas previas en los laboratorios de IA
El incidente comunicado en España coincide con otras advertencias sobre seguridad y comportamiento de modelos avanzados. No obstante, por el momento, no existe información que vincule directamente este caso con los episodios registrados en otros entornos.
Según la información publicada sobre incidentes en laboratorios de inteligencia artificial, Anthropic comunicó haber identificado tres casos en los que un modelo Claude accedió a internet desde un entorno de evaluación de terceros y obtuvo acceso no autorizado a sistemas reales de tres organizaciones.
La compañía atribuyó los episodios a deficiencias de seguridad operacional y a problemas relacionados con el comportamiento de los modelos. También se informó de que los modelos implicados estaban siendo evaluados sin las salvaguardas de ciberseguridad habituales de sus productos comerciales.
Estos episodios han intensificado el debate sobre la conveniencia de evaluar los modelos antes de desplegarlos, limitar sus capacidades cuando operan en entornos sensibles y establecer protocolos de respuesta ante comportamientos inesperados.
Por otra parte, las críticas expresadas por investigadores del sector han vuelto a poner sobre la mesa la responsabilidad de las empresas desarrolladoras y la necesidad de reforzar los mecanismos de evaluación y supervisión.
Supervisión humana y responsabilidad jurídica
La expansión de los agentes autónomos obliga a empresas e instituciones a determinar qué tareas pueden delegarse en sistemas de inteligencia artificial, qué controles deben aplicarse y en qué circunstancias resulta imprescindible la intervención humana.
La cuestión no se limita a la tecnología. También afecta a la gobernanza, la gestión de riesgos y la atribución de responsabilidades cuando una acción automatizada provoca daños o consecuencias no previstas.
Las organizaciones deben conocer qué recursos pueden utilizar sus agentes, qué información pueden consultar, qué operaciones están autorizados a ejecutar y cómo se registran sus decisiones y acciones. La aplicación del principio de mínimo privilegio, la monitorización continua y la posibilidad de interrumpir una operación constituyen medidas especialmente relevantes.
El incidente notificado a la AEPD no demuestra, por sí solo, que exista una tendencia generalizada de ciberataques ejecutados por agentes de inteligencia artificial. Sí pone de relieve la necesidad de adaptar las medidas de seguridad a una tecnología que puede actuar con rapidez y autonomía.
El reto consiste en aprovechar las posibilidades de la inteligencia artificial sin perder el control sobre sus operaciones. Para ello, la supervisión humana, la prevención y el cumplimiento de las obligaciones de protección de datos deben formar parte del diseño y la utilización de estos sistemas desde el principio.